

Eine IT-Landschaft, drei Perspektiven: IT-Due-Diligence als Werthebel für Verkäufer, Käufer und Finanzierer
IT entscheidet zunehmend über die Zukunfts- und Wettbewerbsfähigkeit von Unternehmen und damit über deren Wert – in M&A-Transaktionen bleibt sie dennoch meist eine Blackbox: auf Cybersicherheit reduziert oder ganz ausgeklammert. Der Beitrag begründet, warum eine ganzheitlich gedachte IT-Due-Diligence allen Beteiligten schon heute erhebliche Mehrwerte stiftet und absehbar zur Pflicht wird.
1. Einleitung
Für den Unternehmenswert gelten drei unbequeme Regeln: Unbelegte Stärken zahlen nicht auf den Kaufpreis ein. Unbelegbare Risiken werden eingepreist. Und entdeckte Defizite werden nachverhandelt – zu den Konditionen dessen, der sie entdeckt, in der Regel also des Käufers, denn er beauftragt die umfangreichste Prüfung. Am Verhandlungstisch sind diese Regeln jedem vertraut. Doch es gibt einen Bereich, in dem sie weitgehend unbemerkt wirken und in dem ihre Folgen für Kaufpreis, Dealerfolg und spätere Integration besonders groß sind: die IT des Zielunternehmens.
Denn dort klafft regelmäßig eine Lücke zwischen Erwartung und Realität, in beide Richtungen – weil keiner der Beteiligten fundiert beurteilen kann, wo ein Unternehmen digital wirklich steht und wohin es sich entwickeln kann. Auf der Risikoseite: „Die Datensicherung läuft zu 100%.“ „Die IT ist flexibel skalierbar.“ Solche Zusagen sind schnell getroffen – und werden meist für bare Münze genommen. Bei der Datensicherung halten – nach grober Schätzung des Autors – rund zwei Drittel von ihnen einer unabhängigen Prüfung nicht stand.¹ Auf der Potenzialseite bleibt umgekehrt tatsächlich vorhandene digitale Exzellenz – strukturierte, nutzbare Daten, KI-fähige Prozesse, skalierbare Infrastruktur – ohne unabhängigen Beleg schlicht unbewertet. Die Konsequenzen treffen alle drei Seiten des Verhandlungstischs: Der Verkäufer kann ohne Belege nur verlieren – offen ist lediglich, auf welchem Weg: über den Abschlag für nicht ausräumbare Unsicherheit oder über die unbelegte Stärke, die ihm niemand vergütet. Der Käufer wähnt die IT-Frage meist im Griff – doch ohne spezialisierte Expertise unterschätzt er systematisch beides, Risiken wie Potenziale, und mit ihnen Kosten und Dauer der späteren Integration. Und Finanzierer (Banken wie Private-Equity-Investoren) können Ungeprüftes nicht angemessen bepreisen: Wer unangemessen vorsichtig kalkuliert, verliert das Geschäft an den Wettbewerb; wer zu optimistisch kalkuliert, trägt das Risiko fortan unbepreist in den eigenen Büchern.
Das wäre verkraftbar, wäre IT noch ein Randthema – doch das Gegenteil ist der Fall, und drei Entwicklungen verschärfen die Lage: Erstens gibt es in einer Wirtschaft, in der IT Geschäftsprozesse steuert, Kundenbeziehungen verwaltet und Produktionsanlagen kontrolliert, kein Kerngeschäft mehr ohne funktionierende IT² – sie entscheidet damit über Zukunftsfähigkeit und folglich über den Unternehmenswert. Zweitens rollt die Nachfolgewelle: Bis 2029 streben jährlich rund 109.000 kleine und mittlere Unternehmen eine Übergabe an – bei Kaufpreisvorstellungen, die seit 2019 um 34% gestiegen sind.³ Drittens werden Due-Diligence-Prüfungen insgesamt intensiver.⁴
Nur die IT bildet noch immer die Ausnahme: Sie bleibt in den meisten Transaktionen eine Blackbox – auf Cybersicherheit reduziert oder komplett ausgeklammert, weil ihre Auswirkungen auf Kaufpreis, Dealerfolg und Integration seit Jahren massiv unterschätzt werden. Der Grund ist nachvollziehbar: Niemand durchdringt ein derart schnelllebiges Fachgebiet neben dem Tagesgeschäft.
Genau hier setzt dieser Beitrag an: Die IT-Due-Diligence (IT-DD) wird zum Werthebel für alle Transaktionsbeteiligten – wenn sie ganzheitlicher gedacht wird als die übliche, auf Cybersicherheit verengte Prüfung, und zugleich situativ fokussiert bleibt. Was geprüft wird und wie tief, bestimmt primär die Rolle des Auftraggebers, sekundär Branche, Größe und IT-Abhängigkeit des Geschäftsmodells. IT-Expertise ist dafür nicht erforderlich. Die eigene Rolle im Deal zu kennen genügt.
2. Den Deal sichern, den Wert heben: Was IT-Due-Diligence leisten kann
2.1 Werttreiber ohne Schlagzeilen: Daten, KI-Fähigkeit, Integrationsfähigkeit
Dass Cybersicherheit nachhaltig dazu beiträgt, Deals zu sichern, hat sich mittlerweile herumgesprochen – dazu im nächsten Abschnitt mehr. Mindestens ebenso folgenreich ist jedoch die Potenzialseite: Über die Zukunftsfähigkeit – und damit über den Wert – eines Unternehmens entscheiden zunehmend IT-Dimensionen, die in Transaktionen so gut wie nie geprüft werden. Das hat einen einfachen Grund: Eine Due Diligence sucht traditionell nach Risiken. Stärken zu prüfen ist kontraintuitiv – der Käufer hat es schlicht nicht auf dem Zettel, und dem Verkäufer fehlen für die eigenen Stärken meist Maßstab und Branchenvergleich.
Zwei auf dem Papier nahezu identische Unternehmen derselben Branche können sich in ihrer Zukunftsfähigkeit – und damit in ihrem Wert – erheblich unterscheiden. Wie groß der Unterschied in der Praxis ausfällt, zeigt ein Beispiel aus der Beratungspraxis des Autors: Analysiert wurde, welche Aufgaben eines mittelständischen Unternehmens KI übernehmen kann – heute, in zwölf bis 24 Monaten oder auf absehbare Zeit nicht. Das Ergebnis: Von 324 Wochenstunden, die sich binnen zwölf bis 24 Monaten auf KI verlagern ließen, warteten 300 nicht auf die Technik, sondern auf das Unternehmen selbst – auf durchgängige Prozesse, klare Regeln, dokumentiertes Wissen und angebundene Daten.⁵
Die Sprengkraft dieses Befunds liegt darin, dass sich Technik kaufen lässt, Zeit aber nicht: Während gut aufgestellte Wettbewerber von den rasanten Fortschritten im KI-Umfeld unmittelbar profitieren, muss das Zielunternehmen erst über Monate bis Jahre Grundlagen schaffen. Diese Differenz sieht weder eine Financial noch eine Cyber-Due-Diligence – wohl aber eine IT-Due-Diligence, die Data-, AI- und Digital-Readiness zumindest in Grundzügen zum Prüfungsgegenstand macht.
Ähnlich verhält es sich mit der Integrationsfähigkeit, also der Frage, wie gut sich Systeme, Daten und Prozesse des Zielunternehmens mit denen des Erwerbers zusammenführen lassen: Erhebliche Probleme sind hier der Normalfall. Nach einer Untersuchung von FTI Consulting berichten 84% der befragten Organisationen von Schwierigkeiten bei der IT-Zusammenführung nach Transaktionen⁶ – mit direkten Folgen für Synergiepläne, Budgets und Zeitachsen. Dass unentdeckte Defizite nicht verschwinden, sondern sich nach dem Closing materialisieren, ist für die Financial Due Diligence empirisch belegt;⁷ für die IT steht der direkte Nachweis noch aus – wenig spricht dafür, dass ausgerechnet sie die Ausnahme bildet.
Warum aber werden diese Werttreiber dennoch systematisch unterschätzt? Aus zwei Gründen: Erstens wirkt hier das eingangs beschriebene Einschätzungsdefizit – wer den Zusammenhang zwischen Datenqualität und KI-Fähigkeit nicht kennt, kann ihn nicht prüfen lassen. Zweitens fehlt der öffentliche Präzedenzfall – auf beiden Seiten: Für gescheiterte Migrationen und verbrannte Integrationsbudgets existiert keine Meldepflicht – der Markt kann aus ihnen nichts lernen. Und gehobene Potenziale machen erst recht keine Schlagzeilen – kein Käufer verkündet, dass er digitale Exzellenz unbewusst mitgekauft hat, ohne dafür zu bezahlen.
2.2 Cybersicherheit: Der gemeinsame Pflichtkern
Was ein öffentlicher Präzedenzfall bewirkt, zeigt die Cybersicherheit – das prominenteste, aber längst nicht einzige IT-Risiko: Als der Internetkonzern Yahoo während der laufenden Übernahme durch Verizon nachträglich zwei massive Datenpannen einräumen musste, reduzierte sich der Kaufpreis um 350 Mio. USD.⁸ Der Fall aus den Jahren 2016/2017 wurde zum Weckruf – Cyberrisiken gelten seither als zentraler Deal-Breaker, und eine zumindest grundlegende Sicherheitsprüfung ist heute fester Bestandteil der Prüfungspraxis, jedenfalls bei größeren Transaktionen.
Zu Recht, denn die Bedrohungslage bleibt dramatisch: Für 2026 beziffert der Digitalverband Bitkom den jährlichen Schaden für die deutsche Wirtschaft auf 211 bis 270,8 Mrd. EUR – rund drei Viertel davon durch Cyberangriffe.⁹ Für Transaktionen besonders aufschlussreich ist dabei die Entwicklung, die sich zunehmend verschärft: 29% der Unternehmen vermuten inzwischen, Opfer von Datendiebstahl, Spionage oder Sabotage geworden zu sein, können es aber nicht belegen – zuvor waren es über Jahre hinweg um die 10%.9 Diese Dunkelziffer deckt sich mit der Assessmentpraxis des Autors: Rund jede vierte erstmals geprüfte IT-Umgebung zeigt Kompromittierungsspuren – unbemerkt vom Unternehmen. Das Risiko, ein bereits kompromittiertes Unternehmen zu erwerben, ist also real – und es endet nicht mit dem Closing: Nach der bereits zitierten FTI-Untersuchung verzeichneten 24% der Organisationen binnen 24 Monaten nach einer Transaktion einen Cybervorfall, zwei Drittel davon schwerwiegend¹⁰; traten Vorfälle bereits während der Transaktion auf, berichten 42% von spürbaren Abschlägen auf den Dealwert.¹¹
Cybersicherheit gehört deshalb in jede IT-Due-Diligence – gleichgültig, wer sie beauftragt. Nur: Sie beantwortet eine einzige, wenn auch zentrale Risikofrage. Weitere Risiken – etwa Altsysteme, Lizenzrisiken oder Abhängigkeiten von Schlüsselpersonen und Dienstleistern – deckt sie ebenso wenig ab wie die Wert- und Integrationsfragen des vorangegangenen Abschnitts: Was trägt die IT heute zum Unternehmenswert bei? Welche Potenziale eröffnet sie künftig? Was kostet ihre Zusammenführung? Kurz: Cyber deckt das lauteste Risiko – die leisen Risiken und die Wertfragen beantworten andere Dimensionen. Was davon in welcher Tiefe zu prüfen ist, entscheidet eine Frage, die vor jeder Moduldiskussion steht: Wer fragt?
3. Drei Auftraggeber, drei Prüfungen, eine IT-Landschaft
3.1 Zehn Module, drei Perspektiven: Die Rolle bestimmt den Prüfungsumfang
Wer fragt – das klingt banal, ist aber die folgenreichste Weichenstellung der gesamten Prüfung. Ein Gedankenspiel verdeutlicht, was auf dem Spiel steht: zwei blinde Flecken, drei Betroffene, eine Transaktion. Der Käufer stellt nach dem Closing fest, dass sich die über Jahre gewachsenen Altsysteme (Legacy-Systeme) des Zielunternehmens nur mit einem Vielfachen des eingeplanten Budgets ablösen oder in die eigene Landschaft überführen lassen; die erwarteten Synergien verschieben sich um Jahre, die Rendite der Transaktion schrumpft spürbar. Der Verkäufer wiederum hatte seine tatsächlich vorhandene, überdurchschnittliche Datenqualität und Prozessreife nie unabhängig belegen lassen – und im Kaufpreis nichts dafür erhalten. Und die finanzierende Bank hat beides mitgetragen: ein übersehenes Risiko und eine verschenkte Stärke, von denen sie nichts wusste.
Die gute Nachricht: Um die Risiken und Potenziale einer IT-Landschaft im Rahmen einer Transaktion angemessen bewerten zu lassen, muss niemand IT-Experte werden. Es genügt eine einfache Beauftragungslogik: Die Rolle im Deal bestimmt, was zu prüfen ist.
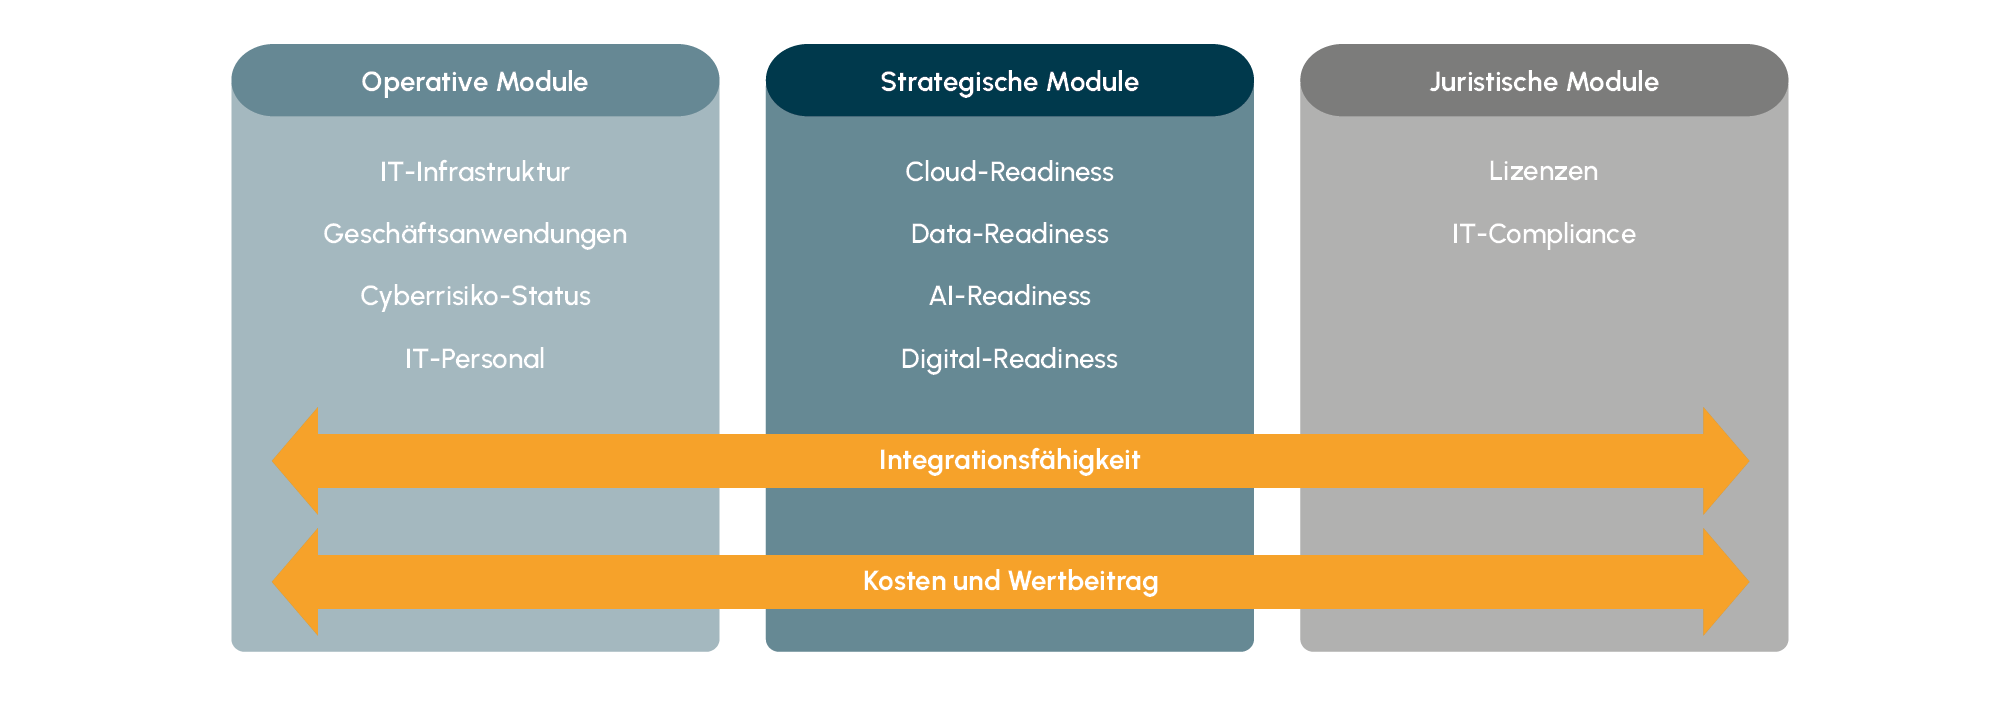
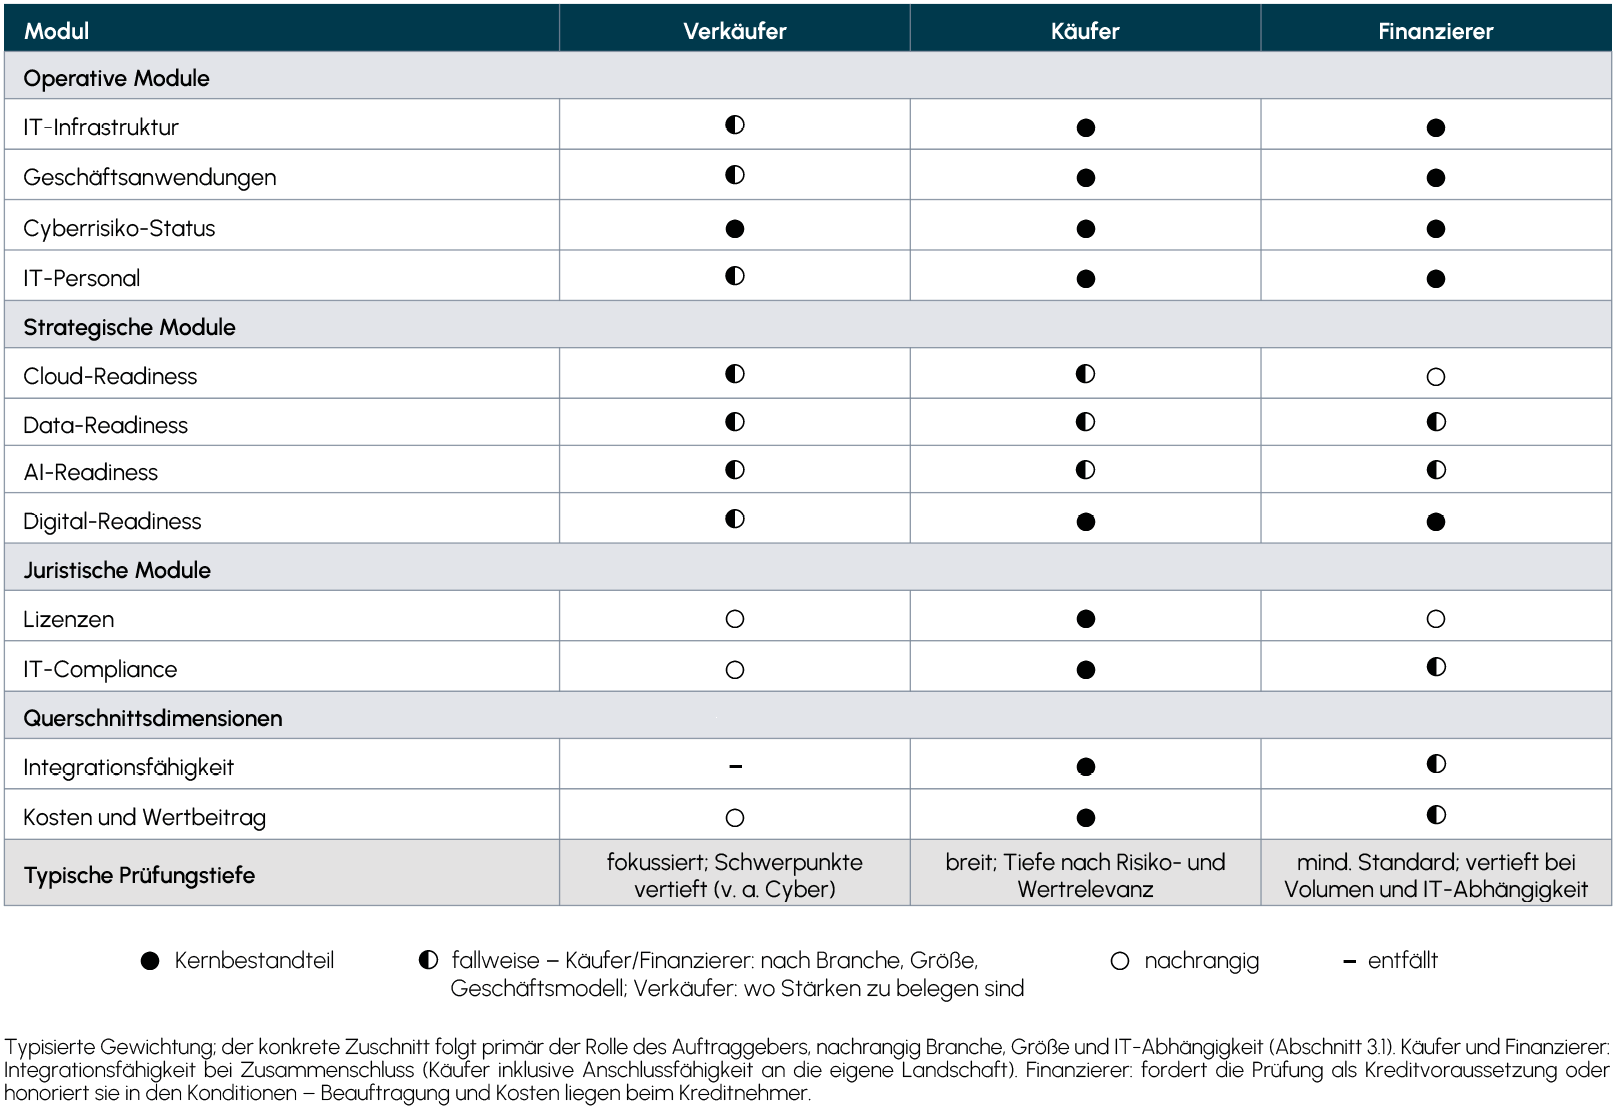
Inhaltlich lässt sich das Themenfeld IT dafür in zehn Module in drei Kategorien gliedern: die operativen Module IT-Infrastruktur, Geschäftsanwendungen, Cyberrisiko-Status und IT-Personal; die strategischen Module Cloud-, Data- und AI-Readiness¹² sowie – als deren übergreifende Klammer – Digital-Readiness; die juristischen Module Lizenzen und IT-Compliance¹³. Hinzu kommen die Querschnittsdimensionen Integrationsfähigkeit sowie Kosten und Wertbeitrag (Abb. 1). Zusammen bilden diese Module den Katalog, aus dem jede IT-Due-Diligence ihren konkreten Zuschnitt wählt: Auswahl, Tiefe und Schwerpunkt der Prüfung leiten sich primär aus der Rolle des Auftraggebers ab – nachrangig aus Branche, Größe und IT-Abhängigkeit des Geschäftsmodells (Abb. 2). Mit dem Zuschnitt skaliert auch der Aufwand – von wenigen Beratertagen für eine fokussierte Vendor-Prüfung bis zur mehrwöchigen, vollumfänglichen Käuferprüfung. Was das für Verkäufer, Käufer und Finanzierer konkret bedeutet – und welchen Mehrwert es ihnen jeweils stiftet –, zeigen die folgenden drei Abschnitte.
Abb. 1 Der Modulkatalog der IT-Due-Diligence
 Quelle: Eigene Darstellung, Module nach Rademann (2026).
Abb. 2 Typische Gewichtung und Prüfungstiefe je Auftraggeber
 Quelle: Eigene Darstellung, Module nach Rademann (2026).
3.2 Die Verkäuferperspektive: Werte belegen, Kaufpreispotenzial realisieren
Für Verkäufer ist die eingangs geschilderte Asymmetrie am unmittelbarsten spürbar: Ohne Belege können – und werden – sie nur verlieren. Ihr Prüfungsmotiv besteht folglich darin, beides zu drehen: Risiken proaktiv zu identifizieren und auszuräumen, bevor der Käufer sie findet, und vorhandene Stärken zu belegen, damit sie sich kaufpreissteigernd auswirken.
Das Instrument dafür ist die Vendor-IT-Due-Diligence. Ihr Zuschnitt ist typischerweise schlanker als der einer Käuferprüfung – im Zentrum stehen der Cyberrisiko-Status (wegen seines Deal-Abbruch-Potenzials in vertiefter Form) und die Werttreiber-Module Data-, AI- und Digital-Readiness; weitere Module können den Zuschnitt je nach Branche und Geschäftsmodell ergänzen. Für kleinere Übergaben reduziert sich der Zuschnitt nochmals – auf den Cyberrisiko-Status als Mindestprüfung; die Werttreiber-Module lohnen dort nur, wenn das Geschäftsmodell erkennbar von der IT abhängt.
Entscheidend ist allerdings der Zeitpunkt: Wer erst im laufenden Prozess prüft, kann Befunde nur noch erklären. Wer sechs bis zwölf Monate vor Prozessstart prüft, kann sie in angemessenem Umfang beheben – das Risiko verschwindet, und mit ihm das Argument für einen Kaufpreisabschlag. Auf der Potenzialseite gilt dasselbe spiegelbildlich: Es lässt sich gezielt dort nachsteuern, wo der Hebel für den Kaufpreis am größten ist. Der Verkäufer bestimmt damit Inhalt, Umfang und Wirkung der Maßnahmen selbst – proaktiv und in Ruhe statt reaktiv unter Verhandlungsdruck.
Ökonomisch wirkt die Vendor-IT-DD wie ein seit Langem bewährtes Instrument: das Audit. In anderen Disziplinen ist genau dieses Vorgehen längst Standard: Kein Verkäufer eröffnet einen strukturierten Verkaufsprozess mit ungeprüften Abschlüssen – Vendor Due Diligences für Finanzen und Steuern sind dort etabliert. Nur die IT-Dimension bleibt fast immer ausgespart, obwohl die Wirkung identisch ist. Für Käufe privater Unternehmen ist empirisch erwiesen, dass geprüfte Jahresabschlüsse die Informationsasymmetrie messbar senken – Transaktionen werden schneller und zu höheren Preisen abgeschlossen.¹⁴ Was der Wirtschaftsprüfer für die Finanzzahlen leistet, leistet die Vendor-IT-DD für den IT-getriebenen Unternehmenswert: Sie macht aus Behauptungen belastbare Aussagen eines Dritten¹⁵ – und sie fördert nicht selten Stärken zutage, die dem Verkäufer selbst nicht bewusst waren, denn wo das eigene Unternehmen im Branchenvergleich steht, weiß ohne externen Maßstab kaum ein Inhaber.
Dieselbe Logik zeigt die Earn-out-Forschung von der anderen Seite: Wer Bewertungsunsicherheit vertraglich auflöst, erzielt höhere Preise¹⁶ – allerdings bindet ein Earn-out den Verkäufer über Jahre an das verkaufte Unternehmen und ist notorisch streitanfällig. Die Vendor-IT-DD löst dieselbe Unsicherheit auf – vor dem Signing und ohne Nachlaufrisiko.
Der Mehrwert reicht über den Kaufpreis hinaus: Mit einem belastbaren Prüfbericht in der Hand beantwortet der Verkäufer die Fragerunden der Käuferseite souverän statt defensiv, steuert die Kommunikation kritischer Punkte selbst und behält die Deutungshoheit über Befunde, statt sie dem Käufer zu überlassen. Nicht zuletzt sinkt das für Verkäufer gefährlichste Risiko überhaupt: dass ein spät entdeckter Befund – etwa die Aufdeckung einer vorhandenen Kompromittierung kurz vor dem Notartermin – den Deal in letzter Minute zum Platzen bringt oder den Kaufpreis einbrechen lässt.
3.3 Die Käuferperspektive: Risiken und Potenziale erkennen, Integration kalkulieren
Der Käufer trägt nach dem Closing sämtliche Konsequenzen – er braucht deshalb das vollständigste Bild. Sein Prüfungsmotiv ist daher dreifach: (1) Risiken erkennen, bevor er sie mit dem Unternehmen übernimmt. (2) Den Integrationsaufwand realistisch kalkulieren, denn unterschätzte Migrationskosten verzehren regelmäßig eingeplante Synergien und drücken die Rendite der gesamten Transaktion. (3) Potenziale identifizieren, die den eigenen Business Case stützen oder überhaupt erst begründen – denn was der Käufer nicht kennt, kann er weder einpreisen noch nach dem Closing gezielt heben.
Entsprechend ist die Käufer-IT-DD die umfassendste der drei Konfigurationen: Die operativen Module (IT-Infrastruktur, Geschäftsanwendungen, Cyberrisiko-Status, IT-Personal) sind faktisch obligatorisch. Hinzu kommt die Querschnittsdimension Integrationsfähigkeit, jedenfalls dann, wenn die Transaktion auf einen Zusammenschluss zielt und nicht auf den eigenständigen Weiterbetrieb in einem Portfolio. Ihre oft übersehene Besonderheit: Sie lässt sich nur im Abgleich beider IT-Landschaften bewerten; geprüft wird also nicht nur das Zielunternehmen, sondern auch dessen Anschlussfähigkeit an die eigenen Systeme. Die strategischen Module schließlich gewichtet der Käufertyp: Der strategische Erwerber fragt vor allem nach Synergie- und Migrationspfaden, der Finanzinvestor nach eigenständiger Zukunftsfähigkeit und Wertsteigerungspotenzial über die Haltedauer. Im Modulkatalog heißt das: vor allem Data-, AI- und Digital-Readiness sowie das IT-Personal als Träger der Wertsteigerung.
Gerade die Potenzialseite kommt in der Praxis häufig zu kurz – zu Unrecht: Wer vor dem Signing weiß, dass die Datenlandschaft des Ziels KI- und Automatisierungsvorhaben in Monaten statt Jahren trägt, kann dieses Potenzial erstens in Bewertung, Verhandlungsstrategie und Integrationsplanung einbeziehen – und bietet zweitens fundierter als Wettbewerber, die es nicht wissen.
Wie viel Wert eine unterlassene Synergie-Analyse liegen lässt, wird deutlich, wenn man die Bandbreite der IT-Synergien betrachtet: Sie reichen weit über die klassischen Kostensynergien hinaus. Konsolidierte Lizenzen, Verträge und Infrastruktur hat jeder M&A-Berater auf dem Zettel. Seltener betrachtet, aber nachhaltiger wirken Effizienz- und Kompetenzsynergien aus zusammengeführten IT-Teams und -Prozessen: Sie reichen von entlasteten Schlüsselpersonen bis zu Fachkompetenz, die der Arbeitsmarkt kaum noch hergibt – wie knapp sie ist, zeigt das sogenannte Acqui-Hiring: Übernahmen, deren primärer Zweck der Erwerb des IT-Teams ist. Am häufigsten unterschätzt werden Wachstumssynergien aus komplementären Datenbeständen und KI-Anwendungen, die sich über beide Organisationen skalieren lassen¹⁷ – ohne die Module Data- und AI-Readiness bleiben sie schlicht unsichtbar. Ein eigenes Synergie-Modul gibt es dafür übrigens nicht, und es braucht auch keines: Die Befunde entstehen quer durch die Prüfung – Kostensynergien zeigen sich vor allem in den Modulen IT-Infrastruktur und Geschäftsanwendungen, Wachstumssynergien in Data- und AI-Readiness, und ihre Realisierbarkeit bemisst die Querschnittsdimension Integrationsfähigkeit: Sie wirkt als Multiplikator und entscheidet, ob sich Synergien in Monaten oder in Jahren realisieren – und damit über deren Barwert. Diese Querschnittssicht bewahrt den Käufer vor seinem teuersten Fehler: einem Kaufpreisaufschlag für erwartete oder in Aussicht gestellte Synergien, welche die IT des Ziels gar nicht hergibt.
Die Ergebnisse der Käufer-IT-DD wirken doppelt: In der Verhandlung liefern sie belegte Grundlagen für Kaufpreisreduktionen, Garantieforderungen und Gewährleistungsregelungen; nach dem Closing wird der Prüfbericht zum Startpunkt der Integrationsplanung – ein erheblicher Vorteil, denn Integrationsprobleme entstehen häufig allein durch zu späten Planungsbeginn und Zeitdruck.¹⁸ Maßstab ist dabei nicht die Maximalprüfung – die Forschung zeigt, dass überzogene Prüfungsintensität Abschlüsse verzögern und gefährden kann¹⁹ –, sondern der richtige Zuschnitt: konzeptionell ganzheitlich gedacht, situativ fokussiert beauftragt.
3.4 Die Finanziererperspektive: Ausfallrisiken bepreisen, Transparenz honorieren
Finanzierer sind lange gebunden: Ihr Kredit läuft häufig über fünf bis zehn Jahre – ohne dass sie, anders als der Käufer, in dieser Zeit auf das Unternehmen Einfluss nehmen könnten. Zugleich ist ihre Position asymmetrisch: Am Aufwärtspotenzial der Transaktion partizipiert die Bank nicht, einen Ausfall trägt sie voll.
Mit der IT des Zielunternehmens hat das mehr zu tun, als es zunächst scheint: Die Kapitaldienstfähigkeit des erworbenen Unternehmens hängt an dessen Wettbewerbsfähigkeit – und diese, wie gezeigt, zunehmend an der IT. Eine veraltete Systemlandschaft steht für aufgeschobene Investitionen, die in den Finanzkennzahlen noch unsichtbar sind, den Kapitaldienst aber gleich doppelt belasten werden: durch die nachzuholenden Investitionen selbst und durch die geschwächte Wettbewerbsfähigkeit, bis diese wirken – zumal Unternehmen mitten in der Transformation typischerweise weniger Rendite erwirtschaften als im Regelbetrieb. Zudem kann eine unentdeckte Kompromittierung die Betriebsfähigkeit – und damit die Rückzahlung – unmittelbar gefährden.
Das eingangs beschriebene Dilemma stellt sich für die Bank daher in voller Schärfe: Was niemand geprüft hat, kann sie nicht bepreisen – sie kann nur raten, zu vorsichtig oder zu optimistisch. Wie professionelle Risikoträger mit solcher Unsicherheit umgehen, zeigt die Warranty-&-Indemnity-Versicherung, die in M&A-Transaktionen Garantierisiken übernimmt: Ihre Prämien steigen nachweislich mit der Bewertungsunsicherheit des Zielunternehmens.²⁰ Und ungeprüfte Bereiche werden – dem Underwriting-Grundsatz „coverage follows diligence“ folgend – üblicherweise vom Versicherungsschutz ausgenommen oder nur eingeschränkt gedeckt. Diese Option hat die finanzierende Bank nicht: Sie kann die IT nicht ausschließen. Ausweichen auf die W&I-Police des Käufers kann sie ebenso wenig – die deckt nur Geprüftes, und sie deckt Garantieverletzungen, keine Zukunftsrisiken wie den Investitionsstau. Das Risiko liegt mit der Kreditvergabe in ihren Büchern – ob bepreist oder nicht.
Dabei müssen Banken die Lösung gar nicht erfinden – sie wenden sie seit Jahrzehnten an: Wo Finanzkennzahlen allein nicht genügen, machen sie unabhängige Expertisen zur Bedingung oder honorieren sie in den Konditionen – vom Immobilienüber das Maschinen- bis zum Sanierungsgutachten; beauftragt und bezahlt wird in aller Regel vom Kreditnehmer. Nur für die IT-Dimension, die über die Zukunftsfähigkeit des Kreditnehmers mitentscheidet, fehlt dieses Instrument bislang weitgehend.
Der Bank stehen dafür beide bewährten Hebel offen: Sie kann die relevanten Module zum Pflichtbestandteil der Käufer-IT-DD machen, inklusive Einsichtsrecht in den Bericht – so, wie sie sich heute schon auf die Financial- und Legal-DD-Berichte der Käuferseite stützt. Oder sie honoriert vorgelegte Prüfungsergebnisse in der Risikobewertung – wer Transparenz liefert, verhandelt über bessere Konditionen²¹; ein Anreiz, der Käufer zu frühzeitiger, umfassender Prüfung motiviert. Verlangen sollte die Bank dabei mindestens: den Cyberrisiko-Status beider Parteien (Betriebsunterbrechung als unmittelbares Ausfallrisiko – auch ein Vorfall beim Käufer gefährdet die Rückzahlung), IT-Infrastruktur und Geschäftsanwendungen (Altsysteme und Investitionsstau als künftige Belastung des Kapitaldienstes), das IT-Personal (Schlüsselpersonen- und Wissensrisiken), bei geplantem Zusammenschluss die Integrationsfähigkeit beider Landschaften sowie – als Frühindikator für die Wettbewerbsfähigkeit von morgen – die Digital-Readiness: Für einen Kredit mit langer Laufzeit ist die Zukunftsfähigkeit des Schuldners keine Chance, sondern eine Rückzahlungsvoraussetzung.
Für Private-Equity-Investoren gilt dieselbe Logik mit umgekehrtem Vorzeichen: Als Eigenkapitalgeber partizipieren sie am Aufwärtspotenzial – neben die Risikoprüfung tritt deshalb die Wertsteigerungsthese: Trägt die IT des Zielunternehmens die geplante Buy-and-Build-Strategie, die Skalierung des Geschäftsmodells, den KI-Einsatz? Ein Fonds, der das vor dem Einstieg weiß, kauft nicht nur sicherer – er kauft gezielter.
4. Zusammenfassung: von der Kür zur Pflicht
Die IT eines Zielunternehmens entscheidet zunehmend über dessen Zukunfts- und Wettbewerbsfähigkeit – und sollte damit in gleichem Maße über Kaufpreis, Dealerfolg und Integrationserfolg mitentscheiden. In den meisten Transaktionen bleibt sie dennoch auf Cybersicherheit reduziert oder ganz ausgeklammert – und damit eine Blackbox. Die Folgen tragen alle drei Seiten des Verhandlungstischs – und alle drei können sie abwenden, ohne selbst IT-Expertise aufbauen zu müssen: Es genügt, die Prüfung entlang der eigenen Rolle zu beauftragen – konzeptionell ganzheitlich, situativ fokussiert.
Daraus folgen drei Handlungsimperative:
Verkäufer sollten sechs bis zwölf Monate vor Prozessstart eine Vendor-IT-Due-Diligence beauftragen: Risiken beheben, solange sie noch kein Verhandlungsargument sind, und Stärken belegen lassen, damit sie sich im Kaufpreis niederschlagen. Was der geprüfte Jahresabschluss für die Finanzzahlen leistet, leistet der IT-Prüfbericht für den digitalen Unternehmenswert – sofern er unabhängig und nach anerkannten Standards erstellt ist.
Käufer sollten den umfassendsten – nicht den maximalen – Prüfungszuschnitt aller drei Perspektiven beauftragen, denn sie tragen nach dem Closing sämtliche Konsequenzen. Zum Prüfauftrag gehören neben den operativen Risikothemen (Infrastruktur, Geschäftsanwendungen, Personal- und Dienstleisterabhängigkeiten) auch die Werttreiber Data-, AI- und Digital-Readiness sowie die Integrationsfähigkeit einschließlich der Anschlussfähigkeit an die eigene Systemlandschaft. Der Bericht liefert damit zentrale Verhandlungsargumente – und zugleich den Startpunkt der Integrationsplanung.
Finanzierer sollten für die IT einfordern, was ihnen bei Immobilien, Maschinen und Sanierungsfällen selbstverständlich ist: unabhängige Expertise. Konkret heißt das, die für den Kapitaldienst relevanten Module zum Pflichtbestandteil der Käuferprüfung zu machen oder vorgelegte Prüfungsergebnisse zumindest in den Konditionen zu honorieren. Kein anderer Hebel hält unbepreiste IT-Risiken, die sich am Ende als Rückzahlungsrisiken materialisieren können, so wirksam und so günstig aus den eigenen Büchern.
Der vielleicht wichtigste Mehrwert einer rollengerecht beauftragten IT-Due-Diligence ist keiner der genannten Einzeleffekte, sondern ihre Übersetzungsleistung: Sie macht die IT für Entscheider ohne IT-Hintergrund bewertbar – in der Sprache von Risiko, Kaufpreis und Rendite. Genau damit kompensiert sie das eingangs beschriebene und absolut nachvollziehbare Einschätzungsdefizit.
Offen bleibt die empirische Vermessung des Felds: Während der Wertbeitrag gründlicher Prüfung für die Financial Due Diligence wissenschaftlich belegt ist, fehlen für die IT-Due-Diligence vergleichbare Studien²² – ebenso wie belastbare Daten speziell zum deutschen Mittelstand. Diese Forschungslücke zu schließen, lohnt sich: für die Wissenschaft wie für die Transaktionspraxis.
Noch ist die IT-Due-Diligence in vielen Mittelstandstransaktionen eine Kür. Die Marktmechanik – lernende Käufer, fordernde Finanzierer, bepreisende Versicherer – macht daraus absehbar eine Pflicht. Wer sie beherrscht, bevor sie Standard ist, verhandelt auf der richtigen Seite der Asymmetrie.
Quellen
Erfahrungswerte aus über 20 Jahren IT-Risk-Assessments der R.iT GmbH, keine systematische Erhebung; gleiches gilt für die Kompromittierungsquote in Abschnitt 2.2.
Rademann, T. (2026): IT-Due Diligence – Schlüsselfaktor für erfolgreiche M&A-Transaktionen im deutschen Mittelstand. Wiesbaden: Springer Gabler.
KfW Research: Fokus Volkswirtschaft Nr. 526, Januar 2026 (Nachfolge-Monitoring Mittelstand). kfw.de.
KPMG: M&A Outlook 2026, Dezember 2025. kpmg.com/de.
Rollenbasierte Analyse agentischer KI-Einsatzpotenziale aus der Beratungspraxis der R.iT GmbH (2026), anonymisiert.
FTI Consulting: Navigating Cybersecurity Risks in Transactions. CISO Redefined Series, 3. Ausgabe, 2026; Befragung von 278 Führungskräften aus M&A-erfahrenen Unternehmen, August 2025. fticonsulting.com.
Wangerin, D. (2019): M&A Due Diligence, Post-Acquisition Performance, and Financial Reporting for Business Combinations. Contemporary Accounting Research 36(4), S. 2344-2378.
Verizon/Yahoo: Verizon and Yahoo amend terms of definitive agreement. Gemeinsame Pressemitteilung vom 21.02.2017; dokumentiert als Anlage zum Form 8-K, sec.gov (EDGAR).
Bitkom: Wirtschaftsschutz 2026, August 2026; Befragung von 1.003 Unternehmen ab zehn Beschäftigten. bitkom.org.
Ausführlich Rademann (2026), S. 129 ff.
FTI Consulting (2026).
Die AI-Readiness bewertet die Fähigkeit eines Unternehmens, Künstliche Intelligenz wertschöpfend einzusetzen. Siehe vertiefend Brix/Crasselt, AI-Readiness in der Due Diligence, in dieser Ausgabe.
Zum Prüfgegenstand zählen neben branchenspezifischen Vorgaben insbesondere die Datenschutz-Grundverordnung, die KI-Verordnung (EU) 2024/1689 und das NIS-2-Umsetzungsgesetz.
Jansen, M. (2020): Resolving Information Asymmetry Through Contractual Risk Sharing. Journal of Accounting Research 58(5), S. 1203-1248; dort für geprüfte Jahresabschlüsse bei Käufen privater Unternehmen gezeigt – die Übertragung auf die IT-Dimension ist ein Analogieschluss des Autors.
Anders als bei der Abschlussprüfung existiert für die IT-Due-Diligence kein gesetzlich verfasster Berufsstand. Anerkannte Prüfungsstandards existieren gleichwohl: insbesondere IDW PS 860, international ISAE 3000 (Revised), für die Cybersicherheit ergänzend die zertifizierbare ISO/IEC 27001.
Kohers, N./Ang, J. (2000): Earnouts in Mergers. Journal of Business 73(3), S. 445-476; US-Daten.
Welchen Marktpreis allein Datenbestände inzwischen erzielen, illustriert ein Extremfall: Google gewann im August 2026 die Insolvenz-Auktion um die internen Datenbestände der US-Fluggesellschaft Spirit Airlines – rund 100 Mio. E-Mails und 500 Mio. Chat-Nachrichten – mit einem Gebot von 10 Mio. USD, zu Zwecken des KI-Trainings. Axios, 17.08.2026. axios.com.
FTI Consulting (2026).
Daley, B./Geelen, T./Green, B. (2024): Due Diligence. Journal of Finance 79, Nr. 3, S. 2115-2161; formale Modellierung des Due-Diligence-Prozesses – im Gleichgewicht betreiben Käufer tendenziell zu viel Prüfung. doi.org/10.1111/jofi.13322.
Even-Tov, O./Ryans, J./Davidoff Solomon, S. (2024): Representations and Warranties Insurance in Mergers and Acquisitions. Review of Accounting Studies 29(1), S. 423-450.
Dass Kreditgeber diese Differenzierung bereits vollziehen, zeigt sich zuerst bei IT-Services-Unternehmen: Wer seine KI-Produktivitätsgewinne datenbasiert belegt, erzielt bessere Konditionen – wer nicht, riskiert niedrigeren Leverage und engere Covenants. Vgl. Spanier, D.: AI und IT-Services – Neue Maßstäbe für die Finanzierbarkeit. M&A REVIEW (online), 14.07.2026. ma-review.de.
Selbst die jüngste verfügbare Verbreitungserhebung stammt aus dem Jahr 2021: Danach gaben erst 48% der befragten Investoren an, bei M&A-Projekten immer eine IT-Due-Diligence durchzuführen; weitere 36% prüfen fallweise (25 Interviews mit Investoren und Konzern-M&A-Einheiten; Alter und Umfang der Erhebung illustrieren zugleich die Datenlage). Lünendonk & Hossenfelder: IT Due Diligence – Erfolgsfaktor IT bei Unternehmenstransaktionen, Studie 2021, mit kobaltblau.

